
Удивительно, но Москва – очень даже «космический» город. Всем известно, что в столице есть тематические музеи, а в научных институтах над вопросами орбитальных полётов работают талантливые учёные и инженеры. Но оказывается, с темой космоса в Москве можно столкнуться в самых неожиданных местах. Это и названия улиц, и памятники в уютных скверах, и мозаики на станциях метро, и мемориальные таблички на фасадах зданий…
Отправимся же в «космическое путешествие» по Москве и найдём места, связанные с давней мечтой человечества покорить Вселенную. А поможет вам выстроить маршрут и подскажет, куда обязательно стоит заглянуть, -Варвара Леднёва, автор творческого проекта «Дневник путешествий по России в рисунках». Её графические репортажи из самых красивых уголков нашей страны – настоящий кладезь идей для любознательных путешественников.
На этот раз Варвара Леднёва предлагает вам тематическую экскурсию по Москве. Вы даже не представляете, сколько удивительных открытий ждёт вас на этой прогулке!
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть...
Складчина: новые складчины на курсы и тренинги | страница 12
Страница 12 из 34
Категории
-
Москва космическая (Варвара Леднёва)
 1 окт 2026
-
Москва речная (Варвара Леднёва)
1 окт 2026
Согласитесь, магия любого путешествия в том, что оно уже никогда не повторится! Вы можете каждое лето отправляться в отпуск в излюбленное местечко, но каждый раз вы по-новому откроете его. Путешествия дарят нам яркие впечатления на всю жизнь, новые знакомства и новые знания.
Варя Леднёва, автор творческого проекта «Дневник путешествий по России в рисунках», делится в своей серии путеводителей идеями, куда можно отправиться самостоятельно или в компании близких людей, будь то просто выходной день или летний отпуск. Обязательное условие – хорошее настроение и любознательность! Всё остальное вы узнаете из её графических репортажей из самых красивых уголков нашей страны.
На этот раз предлагаем экскурсию по Москве-реке: готовы поспорить, что даже если вы житель столицы, вы давненько не любовались городом с реки!
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Проект детского домика «Остров сокровищ» (Вячеслав Заруба)
30 сен 2026
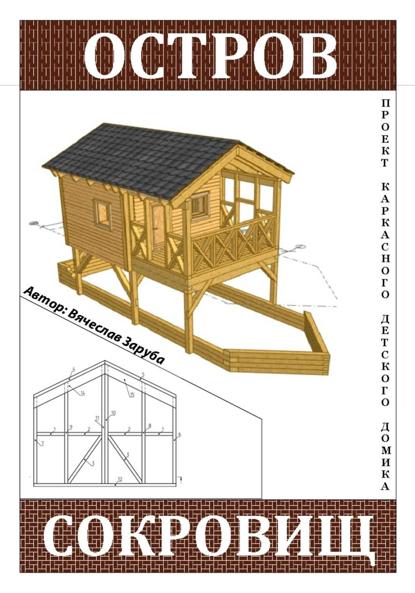
Представляем вашему вниманию «Проект детского домика «Остров сокровищ»» — уникальную возможность построить сказочный игровой комплекс для вашего ребенка.
Внимание: Хотите создать нечто по-настоящему особенное для своих детей? Устали от типовых решений и ищете вдохновение для создания собственного уголка счастья?
Интерес: Этот проект — не просто домик, а целый игровой мир! Лодка трансформируется в просторную песочницу, а верхняя часть дома становится уютной студией или наблюдательным пунктом. Вы получите подробные чертежи и спецификации, которые помогут вам воплотить эту мечту в жизнь.
Желание: Представьте радость и восторг вашего ребенка, играющего в своем собственном «Острове сокровищ»! Это не только развлечение, но и развитие воображения, творческих способностей и самостоятельности. Скачать книгу — значит получить полный набор инструкций для самостоятельного строительства.
Действие: Не упустите шанс подарить детям незабываемые впечатления! Получите полную версию проекта в формате pdf и начните строительство уже сегодня. Читать онлайн — значит получить мгновенный доступ к миру приключений. Создайте сказку своими руками!
Формат выдачи - исключительно текстовый файл в формате A4 PDF
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Охота на боль. Записки стажера (Алексей Волошин, Наталья Смирнова)
30 сен 2026
Вы устали от бесконечных визитов к врачам, которые не могут поставить диагноз? Хотите узнать, как тело на самом деле сигнализирует о проблемах, и как медицина может быть по-настоящему эффективной?
Книга Алексея Волошина «Охота на боль. Записки стажера» откроет вам мир, где каждый пациент – это уникальное расследование, а боль – ключ к разгадке.
Внутри вы найдете:
- Реальные истории пациентов, столкнувшихся с необъяснимыми симптомами.
- Подробный разбор случаев, где простая причина скрывалась за сложными проявлениями.
- Медицинские факты, подтвержденные практикой, которые помогут вам лучше понимать свое здоровье.
Эта книга доказывает: вас не обязаны лечить годами. Вы получите знания, которые помогут вам в диалоге с врачами и в заботе о собственном самочувствии. Скачать книгу, полную версию в формате pdf, чтобы узнать, как работает честная медицина.
Формат выдачи - исключительно текстовый файл в формате A4 PDF 168 страниц.
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Руководство по детоксикации и натуральному уходу (Елена Хромова)
30 сен 2026
Устали от бесконечного списка ингредиентов в вашей косметике, которые вы не можете произнести? Хотите знать, что на самом деле попадает на вашу кожу и в ваш организм?
«Руководство по детоксикации и натуральному уходу» Елены Хромовой – это ваш шанс взять контроль в свои руки. Эта книга объясняет, как синтетические вещества в косметике могут влиять на ваше здоровье, особенно если у вас есть генетическая предрасположенность к повышенной чувствительности.
Узнайте, как снизить токсическую нагрузку и создать собственную линию натуральной косметики.
Что вы получите, скачав полную версию книги:
- Понимание того, какие вещества в косметике наиболее опасны.
- Знания о ксеноэстрогенах и их влиянии на организм.
- Практические навыки приготовления десятков косметических средств: кремов, бальзамов, скрабов, мазей и даже духов.
- Рецепты, основанные на натуральных маслах, восках, травах и эфирных маслах.
- Возможность создать эффективную и безопасную систему ухода, идеально подходящую именно вам.
Не откладывайте заботу о своем здоровье и красоте. Скачать книгу и читать онлайн в формате pdf – это ваш первый шаг к естественной гармонии. Превратите свою ванную комнату в лабораторию натуральной красоты!
Формат выдачи - исключительно текстовый файл в формате A4 PDF 117 страниц.
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Библия начинающего этичного хакера (Михаил Тарасов)
30 сен 2026
Эта книга – настоящее сокровище для тех, кто мечтает стать защитником цифрового пространства.
Почему эта книга должна оказаться на Вашей полке?
- Она разделена на 9 увлекательных глав, которые погружают Вас в каждый аспект этичного хакинга.
- Вы начнете с основ и постепенно перейдете к более сложным темам – от идеального старта до мастерства.
- Каждая глава содержит практические задания, которые помогут закрепить полученные знания.
- Основы сетей и их безопасности.
- Освоение инструментов для тестирования безопасности.
- Техники сканирования и анализа уязвимостей.
- Социальная инженерия и методы противодействия.
- Веб-приложения и их уязвимости.
- Инцидентный менеджмент и реагирование на инциденты.
- Юридические аспекты и этические нормы в этичном хакинге.
Не упустите возможность обучиться искусству этичного хакинга и принять участие в гонке вооружений 21 века, где Вашим оружием будет знание!
Введение
Глава 1. Основы хакинга
Глава 2. Kali Linux для начинающих
1.1 Интернет и IP-адреса
1.2 Что такое IP-адрес (айпи-адрес)?
1.3 Преобразование сетевых адресов (NAT).
1.4 Система доменных имен.
1.5 Серверы.
1.6 Сервисы и порты
1.7 Пакеты и протоколы.
Глава 3. Хакинг на JavaScript.
2.0 Введение
2.1 Основы сетей.
2.2 Горячие клавиши.
2.3 Терминал Kali Linux.
2.4 Root Kali Linux.
2.5. Основные команды.
- Перемещение по папкам.
- Создание директорий.
- Просмотр содержимого директорий.
- Просмотр содержимого файлов.
- Копируем файлы и директории.
- Перемещаем файлы и директории.
- Удаляем файлы и директории.
2.7 Откуда Kali скачивает софт.
2.8 Изменения в Kali 2019 относительно APT.
2.9 Архивация и сжатие. 200
2.10 Специальные символы. 216
2.11 Редактирование файлов с помощью Nano.
2.12 Превращаем Kali Linux в веб-сервер.
2.13 Изменение в файлах конфигурации Kali Linux.
2.14 Превращаем Kali Linux в SSH-сервер.
2.15 Управление пользователями и группами. 283
2.16 Работаем с правами пользователей.
2.17 Разбираемся с процессами.
2.18 Управляем процессами.
2.19 Перенаправление и контроль вывода.
2.20 Объединяем несколько команд в цепочку.
2.20 Настраиваем цель.
2.21 Сканируем порты с помощью Kali Linux.
2.22 Сканируем порты с помощью графического интерфейса.
2.23 Взламываем FTP.
2.24 Сканируем уязвимости.
2.25 Взламываем SSH.
2.26 Взламываем веб-сервис.
2.27 Взламываем базу данных. Атаки на пароли.
2.28 Сниффим пароли.
2.29 Повышение прав.
2.30 Популярные инструменты. Быстрый обзор.
2.31 Разбираемся с базовыми веб-шеллами.
2.32 Что такое Bind Shell?
2.33 Что такое Reverse (обратный) шелл?
2.34 Создаем бэкдор Metasploit.
2.35 Заключение
Глава 4. Хакерские инструменты на PHP8.
3.0 Введение
- История JavaScript и его роль в современном вебе
- Основы кибербезопасности и этичного хакинга
- Обзор инструментов и фреймворков для тестирования на проникновение в JavaScript
- Синтаксис и основные возможности JavaScript
- Асинхронное программирование и обработка событий
- Работа с DOM и BOM
- Кросс-сайтовый скриптинг (XSS)
- CSRF (Cross-Site Request Forgery)
- Clickjacking и другие атаки на клиентской стороне
- Node.js и его особенности с точки зрения безопасности
- Уязвимости в NPM пакетах
- Реализация безопасных аутентификации и авторизации
- Опасности CORS (Cross-Origin Resource Sharing)
- Анализ и манипуляция сетевым трафиком через AJAX и Fetch API
- Углубленный анализ WebSocket для реализации реального времени
- Статический анализ кода с использованием ESLint и других инструментов
- Динамический анализ и отладка JavaScript
- Применение fuzz-тестирования для JavaScript
- Использование Puppeteer и Selenium для автоматизации браузеров
- Написание сценариев для автоматического выявления уязвимостей
- Интеграция тестирования безопасности с CI/CD пайплайнами
- Эксплуатация уязвимостей сервисных работников
- Обход защиты CSP (Content Security Policy)
- Работа с WebAssembly в контексте безопасности
- Будущее JavaScript и направления развития кибербезопасности
- Лучшие практики и рекомендации по написанию безопасного кода на JavaScript
- Сообщество и ресурсы для дальнейшего обучения и исследований
Глава 5. Хакинг bWAPP (buggy web application).
4.0 Введение
- О книге
- Что такое хакерские инструменты?
- Обзор PHP8
- Вступительное слово
4.2 Инструменты сбора информации и сканера
4.1.1 Основы PHP8
- Установка и настройка
- Синтаксис и структура PHP8
- Обработка ошибок и исключений
- Понимание уязвимостей PHP
- Лучшие практики защитного программирования
- Использование библиотек и расширений для безопасности
4.3 Работа с сетями и протоколами
4.2.1 Сбор информации
- Определение цели
- Автоматизация сбора данных
- Работа с API и веб-сервисами
- Создание собственного сканера портов
- Сканирование уязвимостей в веб-приложениях
- Интеграция с существующими инструментами
- Инструменты для работы с сетью
- Создание сокетов и клиент-серверное взаимодействие
- Протоколы TCP/UDP
- Применение сетевых библиотек
4.4 Автоматизация атак и эксплойтов
4.3.1 Манипулирование протоколами
- HTTP/HTTPS взлом и анализ
- Работа с FTP, SMTP и другими протоколами
- Защищенное взаимодействие с протоколами
4.5 Построение инструментов аудита и мониторинга
4.4.1 Автоматизация эксплойтов
- Поиск и использование эксплойтов
- Подготовка и развертывание пейлоадов
- Постэксплуатационные скрипты
- Разработка fuzzers для поиска уязвимостей
- Создание инструментов brute-force
- Эффективные методы генерации данных
4.6 Дополнительные инструменты и техники
4.5.1 Аудит и мониторинг
- Разработка систем мониторинга целостности
- Аудит конфигураций и прав доступа
- Логирование и анализ событий безопасности
- Анализ и обработка лог-файлов
- Создание инструментов для автоматизации анализа
- Визуализация и отчётность
4.7 Заключение
4.6.1 Шифрование и криптография
- Использование встроенных функций PHP для шифрования
- Реализация криптографических алгоритмов
- Безопасное хранение и передача данных
- Упаковка и развертывание PHP-скриптов
- Лицензирование и правовые аспекты
- Работа с сообществом и обратная связь
- Итоги и дальнейшие шаги
Эксплуатация 100+ уязвимостей.
Глава 6. Хакинг DVWA. Полное прохождение.
5.0 Введение
- Установка «bee-box» на Virtualbox в Parrot Security OS.
- Настройка сети VirtualBox.
- Установка операционной системы Kali Linux 2023.1 в VirtualBox.
- Первоначальная настройка bWAPP.
- Манипуляции перед началом работы с «bee-box».
- Общая картина по уязвимостям «bee-box».
- Уязвимость HTMl Injection — Reflected (GET) уровень low.
- Уязвимость HTMl Injection — Reflected (GET) уровень medium.
- Уязвимость HTML Injection — Reflected (POST) уровень low.
- Уязвимость HTML Injection — Reflected (POST) уровень medium.
- Уязвимость HTML Injection — Reflected (Current URL) уровень low.
- Уязвимость HTML Injection — Stored (Blog) — уровень low.
- Уязвимость iFrame-injection – уровень low.
- Уязвимость Mail Header Injection (SMTP) – уровень low.
- Уязвимость OS Command Injection – уровень low.
- Уязвимость OS Command Injection Blind – уровень low.
- Уязвимость PHP Code Injection уровень low.
- Server Side Includes (SSI) Injection – уровень low.
- Уязвимость SQL-Injection (GET/Search) – уровень low.
- Уязвимость SQL-Injection (GET/Select) – уровень low.
- Уязвимость SQL Injection (POST/Search) – уровень low.
- Уязвимость SQL-Injection (POST/Select) – уровень low.
- Уязвимость SQL Injection (AJAX/JSON/jQuery) – уровень low.
- Уязвимость SQL-Injection (CAPTCHA) – уровень low.
- Уязвимость SQL Injection (Login Form/Hero) – уро-вень low.
- Уязвимость SQL-Injection (Login Form/User) — уро-вень low.
- Уязвимость SQL Injection (SQLite) – уровень low.
- Уязвимость SQL Injection (Drupal) — уровень low.
- Уязвимость SQL Injection — Stored (Blog) — уровень low.
- Уязвимость SQL Injection — Stored (SQLite) – уровень low.
- Уязвимость SQL-Injection — Stored (User-Agent) — уровень low.
- Уязвимость SQL Injection — Stored (XML) – уровень low.
- Уязвимость SQL Injection — Blind — Boolean-Based – уровень low.
- Уязвимость SQL-Injection — Blind (Time-Based) – уровень low.
- Уязвимость SQL Injection Blind (SQLite) – уровень low.
- Уязвимость SQL Injection Blind (Web Services/SOAP) – уровень low.
- Уязвимость XML/XPATH Injection (Login Form) – уровень low.
- Уязвимость XML/XPATH Injection (Search) – уровень low.
- Уязвимость Broken Auth. CAPTCHA Bypassing — уровень low.
- Уязвимость Broken Auth. — Forgotten Function — уровень low.
- Уязвимость Broken Auth. — Insecure Login Forms — уровень low.
- Уязвимость Broken Auth — Logout Management – уровень low.
- Уязвимость Broken Auth. — Password Attacks – уровень low.
- Уязвимость Broken Auth. — Weak Passwords — уровень low.
- Уязвимость Session Mgmt. – Administrative Portals – уровень low.
- Уязвимость Session Mgmt. — Cookies (HTTP Only) – уровень low.
- Уязвимость Session Mgmt. — Cookies (Secure) – уровень low.
- Уязвимость Session Mgmt. — Session ID in URL – уровень low.
- Уязвимость Session Mgmt. — Strong Sessions – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (GET) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (POST) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (JSON) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (ALAX JSON) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (AJAX/XML) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (Back Button) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (Custom Head-er) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (Eval) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (HREF) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (Login Form) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (phpMyAdmin) – уровень low.
- Уязвимость Cross-Site Scripting (XSS) — Reflected (PHP_SELF) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (Referer) – уровень low.
- Уязвимость Cross-Site Scripting — Reflected (User-Agent) – уровень low.
- Уязвимость Cross-Site Scripting — Stored (Blog) – уровень low.
- Уязвимость Cross-Site Scripting — Stored (Change Secret) – уровень low.
- Уязвимость Cross-Site Scripting – Stored (Cookies) – уровень low.
- Уязвимость Cross-Site Scripting — Stored (SQLite Manager) – уровень low.
- Уязвимость Cross-Site Scripting — Stored (User-Agent) – уровень low.
- Уязвимость Insecure DOR (Change Secret) – уровень low.
- Уязвимость Insecure DOR (Reset Secret) – уровень low.
- Уязвимость Insecure DOR (Order Tickets) – уровень low.
- Уязвимость Arbitrary File Access (Samba) – уровень low.
- Уязвимость Denial-of-Service (Large Chunk Size) – уровень low.
- Уязвимость Denial-of-Service (Slow HTTP DoS) – уровень low.
- Уязвимость Denial-of-Service (XML Bomb) – уровень low.
- Уязвимость Insecure FTP Configuration – уровень low.
- Уязвимость Insecure SNMP Configuration – уровень low.
- Уязвимость Insecure WebDAV Configuration – уровень low.
- Уязвимость Man-in-the-Middle Attack (HTTP) – уровень low.
- Уязвимость Man-in-the-Middle Attack (SMTP) – уровень low.
- Уязвимость Old Backup & Unreferenced Files – уровень low.
- Уязвимость Robots File – уровень low.
- Уязвимость Base64 Encoding (Secret) – уровень low.
- Уязвимость BEAST/CRIME/BREACH Attacks – уровень low.
- Уязвимость Clear Text HTTP Credentials – уровень low.
- Уязвимость Heartbleed Vulnerability – уровень low.
- Уязвимость Host Header Attack (Reset Poisoning) – уровень low.
- Уязвимость HTML5 Web Storage Secret – уровень low.
- Уязвимость POODLE Vulnerability – уровень low.
- Уязвимость SSL 2.0 Deprecated Protocol – уровень low.
- Уязвимость Text Files (Accounts) – уровень low.
- Уязвимость Directory Traversal — Directories — уровень low.
- Уязвимость Directory Traversal — Files — уровень low.
- Уязвимость Host Header Attack (Cache Poisoning) — уровень low.
- Уязвимость Host Header Attack (Reset Poisoning) — уровень low.
- Уязвимость Local File Inclusion (SQLiteManager) — уровень low.
- Уязвимость Remote & Local File Inclusion (RFI LFI) — уровень low.
- Уязвимость Restrict Device Access — уровень low.
- Уязвимость Restrict Folder Access — уровень low.
- Уязвимость Server Side Request Forgery (SSRF) — уровень low.
- Уязвимость XML External Attacks (XXE) — уровень low.
- Cross-Site Request Forgery (Change Password) – уровень low.
- Cross-Site Request Forgery (Change Secret) – уровень low.
- Cross-Site Request Forgery (Transfer Amount) – уровень low.
- Drupal SQL Injection (Drupageddon)
- Heartbleed Vulnerability
- PHP CGI Remote Code Execution
- Уязвимость Unvalidated Redirects & Forwards (1) – уровень low.
- Уязвимость Unvalidated Redirects & Forwards (2) – уровень low.
- Введение
- Уязвимость DVWA. BruteForce (Уровень Low).
- Уязвимость DVWA. Brute Force (Уровень Medium).
- Уязвимость DVWA. Brute Force (Уровень High).
- Уязвимость DVWA .Command Execution (Уровень Low).
- Уязвимость DVWA. Command Execution (Уровень Medium).
- Уязвимость DVWA. Command Execution (Уровень High).
- Уязвимость DVWA. CSRF (Уровень Low).
- Уязвимость DVWA. CSRF (Уровень Medium).
- Уязвимость DVWA.CSRF (уровень High).
- Уязвимость DVWA. (Local File Inclusion) (Уровень Low).
- Уязвимость DVWA. LFI. (Уровень Medium).
- Уязвимость DVWA LFI. Local File Inclusion (Уровень High).
- Уязвимость DVWA. SQL-Injection (уровеньLow).
- Уязвимость DVWA. SQL Injection. (Уровень Medium).
- Уязвимость DVWA. SQL-Injection (Уровень High).
- Уязвимость DVWA. SQL-Injection (Blind). (Уровень (Low)).
- Уязвимость DVWA. SQL-Injection (Blind). (Уровень (Medium)).
- Уязвимость DVWA. SQL-Injection (Blind). (Уровень (High)).
- Уязвимость DVWA. File Upload. (Уровень Low).
- Уязвимость DVWA. File Upload. (Уровень Medium).
- Уязвимость DVWA. File Upload. (Уровень High).
- Уязвимость DVWA. XSS (Reflected). (Уровень (Low)).
- Уязвимость DVWA. XSS (Reflected). (Уровень (Medium)).
- Уязвимость DVWA. XSS (Reflected). (Уровень (High)).
- Уязвимость DVWA. XSS (Stored). (Уровень (Low)).
- Уязвимость DVWA. XSS (Stored). (Уровень (Medium)).
- Уязвимость DVWA. XSS (Stored). (Уровень (High)).
- Уязвимость DVWA. XSS DOM. (Уровень Low).
- Уязвимость DVWA. XSS DOM. (Уровень Medium).
- Уязвимость DVWA. XSS DOM. (Уровень (High)).
- DVWA reCAPTCHA API key missing.
- Уязвимость DVWA. Insecure Captcha. (Уровень Low).
- Уязвимость DVWA. Insecure Captcha. (Уровень Medium).
- Уязвимость DVWA. Insecure Captcha. (Уровень «High»).
- Уязвимость DVWA. Weak Session IDs. (Уровень (Low)).
- Уязвимость DVWA. Weak Session IDs. (Уровень (Medium)).
- Уязвимость DVWA. Weak Session IDs. (Уровень (High)).
- Уязвимость DVWA. Content Security Policy (Bypass). (Уровень (Low)).
- Уязвимость DVWA. Content Security Policy (Bypass). (Уровень (Medium)).
- Уязвимость DVWA. Content Security Policy (Bypass). (Уровень (High)).
- Уязвимость DVWA. JavaScript. (Уровень «Low»).
- Уязвимость DVWA. JavaScript. (Уровень «Medium»).
- Уязвимость DVWA. JavaScript. (Уровень (High)).
- Заключение
- Введение
- Что такое SQL-инъекция?
- Опасности SQL-инъекций.
- Проводим изучение SQL-инъекции в POST.
- Уязвимость SQL-Injection (POST/Select).
- Уязвимость SQL Injection (POST/Search).
- Обход авторизации с помощью SQL-инъекций.
- Обход более защищенной авторизации с помощью SQL-инъекций.
- Безопасность — Предотвращение SQL-инъекций через страницы авторизации.
- Исследование SQL-инъекций в GET.
- Читаем информацию из базы данных.
- SQL-инъекции. Ищем таблицы в базе данных.
- SQL-инъекции. Извлекаем пароли из базы данных.
- Уязвимость SQL-Injection (GET/Search)
- Уязвимость SQL Injection (Login Form/Hero)
- Поиск и эксплуатация слепых SQL-инъекций.
- Исследование более сложных SQL-инъекций.
- SQL-инъекции. Обходим защиту и получаем доступ ко всем записям.
- SQL-инъекции. Обход фильтров.
- SQL-инъекции. Чтение и запись файлов на сервер с помощью SQLинъекций.
- Устанавливаем обратное соединение и получаем полный контроль над веб-сервером жертвы.
- Исследование SQL-инъекций и работа с SQLmap.
- SQL — инъекции. Безопасность.
- В качестве введения.
- Что такое уязвимость XSS (Cross Site Scripting)? Типы XSS.
- Исследование Reflected XSS.
- Исследование Reflected XSS. Средний уровень.
- Исследование уязвимости Reflected XSS — уровень «Сложный».
- Исследование Stored XSS. Уровень «low».
- Исследование уязвимости Stored XSS — средний уровень.
- Исследование уязвимости DOM Based XSS.
- Безопасность — Исправляем уязвимости XSS.
- Ловим жертв с помощью BeEF Framework, используя уязвимость Reflected XSS.
- Ловим жертв с помощью BeEF Framework, используя уязвимость Stored XSS.
- BeEF Framework — Работаем с пойманными жертвами.
- BeEF Framework. Запускаем простые команды на машинах жертв.
- BeEF — Угоняем пароли с помощью фейковой авторизации.
- Безопасность — Исправляем уязвимости XSS.
- Заключение
- Введение
- После атаки. Пост-эксплуатация.
- Работаем c обратным шеллом (reverse shell). Пост-эксплуатация.
- После атаки. Переходим из обратной оболочки (reverse shell) в Shell Weevely (оболочку Weevely).
- Основы Weevely – используем Shell-команды. Пост-эксплуатация.
- После атаки. Обходим ограничения прав и выполняем Shell команды. Пост-эксплуатация
- После атаки. Скачиваем файлы с целевого веб-сайта.
- Пост-эксплуатация.
- После атаки. Загружаем файлы на целевой сайт. Пост-эксплуатация.
- После атаки. Устанавливаем обратное соединение с помощью Weevely. Пост-эксплуатация.
- После атаки. Получаем доступ к базе данных. Пост эксплуатация.
Объем книги: 2144 страницы
Формат: pdf
Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Куры для начинающих. Выгодно ли держать кур? Реальная экономика (Дмитрий Подлужный)
30 сен 2026
Хотите завести кур, но не уверены, будет ли это выгодно? Опасаетесь непредвиденных расходов и сложностей?
Книга Дмитрия Подлужного «Куры для начинающих. Выгодно ли держать кур? Реальная экономика домашнего хозяйства» — это ваш честный гид в мир домашней птицы. Узнайте все, что нужно знать, чтобы ваше увлечение не стало источником проблем.
В полной версии в формате pdf вы найдете:
- Реальные расчеты расходов и доходов
- Советы по выбору породы и кормлению
- Как избежать болезней и зимних проблем
- Сравнение ожиданий и суровой реальности содержания кур
Эта книга поможет вам принять взвешенное решение.
Превратите свое хобби в прибыльное и уютное дело. Скачать книгу и начать читать онлайн — значит получить знания, которые сэкономят вам время и деньги.
Узнайте, как получить натуральные продукты и даже небольшой доход, избежав типичных ошибок новичков.
Формат выдачи - исключительно текстовый файл в формате A4 PDF
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Все киски одинаковые (Кэти Мираж)
30 сен 2026
Вы уверены, что знаете все о женской сексуальности и интимных отношениях? Кэти Мираж в своей книге «Все киски одинаковые» бросает вызов общепринятым мифам и открывает дверь в мир истинного удовольствия.
Забудьте о стереотипах: размер партнера – далеко не главное. Эта книга – глубокое погружение в анатомию и физиологию, которое позволит вам понять, как генетика формирует уникальность каждой женщины и как это использовать для достижения максимальной близости.
Что вы получите, прочитав эту книгу:
- Понимание истинных причин сексуальной неудовлетворенности и способов их преодоления.
- Знания о том, как индивидуальные особенности влагалища и вульвы влияют на удовольствие.
- Практические советы по раскрытию собственного сексуального потенциала и улучшению интимной жизни.
- Уверенность в себе и своих желаниях.
Эта книга – ваш персональный гид к более яркой и насыщенной интимной жизни. Скачать книгу в формате pdf, полная версия уже доступна для вас. Читайте онлайн и начните свое преображение сегодня!
Формат выдачи - исключительно текстовый файл в формате A4 PDF
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Имитация изнасилования. Сексуальная фантазия у девушек (Александр Златозаров)
30 сен 2026
Внимание: Вас тревожат необычные сексуальные фантазии?
Многие женщины испытывают влечение к фантазиям, которые кажутся им пугающими или неприемлемыми. Одна из таких – имитация изнасилования. Но почему эта фантазия так притягательна?
Интерес: Эта книга Александра Златозарова, «Имитация изнасилования. Сексуальная фантазия у девушек», исследует психологию этой темы.
- Вы поймете, почему желание стать «безвольным объектом желания» может быть связано с полным доверием.
- Узнаете, как женщина, имея полный контроль, может позволить себе в игре отдать его другому.
- Откроете для себя, что это стремление к полному подчинению зачастую является желанием испытать крайнюю степень близости и доверия.
Желание: Поймите природу своих фантазий и научитесь безопасно исследовать свои самые сокровенные желания. Скачать книгу – значит получить ответы на вопросы, которые мучают многих.
Действие: Не откладывайте самопознание! Получите полную версию книги в формате pdf и начните читать онлайн прямо сейчас. Это ваш шанс понять себя глубже.
Формат выдачи - исключительно текстовый файл в формате A4 PDF
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Осознанность. Вкус жизни (Сергей Неаполитанский)
30 сен 2026
Вы чувствуете, что ваша жизнь проходит мимо, словно во сне, несмотря на все достижения и внешнее благополучие? Ощущение присутствия растворяется в бесконечном потоке задач и внутреннего шума?
Книга С. М. Неаполитанского «Осознанность. Вкус жизни» создана для тех, кто готов вернуть себе контроль и по-настоящему почувствовать вкус жизни.
Что вы получите, прочитав эту книгу:
- Способ вернуть себе внимание – главный ресурс осознанности.
- Простые практики для возвращения ясности и созидательности.
- Глубокое понимание того, как жить здесь и сейчас.
- Возвращение ощущения, что вы действительно живете, а не просто существуете.
Эта книга – ваш ключ к более наполненной и яркой жизни. Скачать книгу сейчас, чтобы получить полная версия в формате pdf и начать свой путь к осознанности. Вы также можете читать онлайн для мгновенного доступа.
Формат выдачи - исключительно текстовый файл в формате A4 PDF 135 страниц.
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Девелоперская компания: справочник стратегий, целей и показателей KPI (Роман Исаев)
30 сен 2026
Устали от неопределенности и упущенных возможностей в девелоперском бизнесе? Хотите вывести свою компанию на новый уровень эффективности?
Представляем вам «Девелоперская компания: справочник стратегий, целей и показателей KPI» — ключ к стратегическому превосходству. Этот справочник — концентрат практических знаний, который поможет вам:
- Внедрить 19 передовых стратегий.
- Определить более 300 стратегических целей.
- Использовать свыше 1000 показателей KPI для точного контроля.
- Разработать планы развития и новую бизнес-модель 2.0.
- Обзор инноваций и методов минимизации рисков.
Эта книга — ваш шанс сэкономить время и трудозатраты, получив максимальный экономический эффект от всех ваших разработок. Скачать книгу в формате pdf — значит получить полный доступ к инструментам, которые используют лидеры рынка.
Не откладывайте успех на завтра. Полная версия уже доступна для вас. Начните читать онлайн прямо сейчас!
Формат выдачи - исключительно текстовый файл в формате A4 PDF
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Ценообразование (Сергей Каледин)
30 сен 2026
Хотите научиться устанавливать цены так, чтобы ваш бизнес процветал, а клиенты были довольны?
Книга Сергея Каледина «Ценообразование» – это ваш надежный проводник в мире финансового менеджмента и ценовой политики. Она создана на основе глубоких лекций и практических материалов, предназначенных для студентов и специалистов.
Что вы получите, скачав полную версию этой книги:
- Понимание ключевых принципов ценообразования.
- Инструменты для эффективного управления ценами.
- Способы оценки и прогнозирования рыночной стоимости.
- Знания, которые помогут избежать распространенных ошибок в ценовой политике.
Эта книга – бесценный ресурс для преподавателей, студентов и всех, кто стремится к успеху в бизнесе. Скачать книгу в формате pdf – значит инвестировать в свое будущее и научиться максимизировать прибыль. Читайте онлайн и открывайте новые горизонты в управлении финансами.
Формат выдачи - исключительно текстовый файл в формате A4 PDF 226 страниц.
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Практика анализа рынка. Часть 2 (Сергей Кубагишев)
30 сен 2026
Встречайте «Практика анализа рынка. Часть 2» — руководство для инвесторов, которые стремятся к полному контролю над своими вложениями.
Вы устали от неопределенности и зависимости от внешних факторов? Эта книга предлагает решение: системный подход, основанный на точных науках, который позволит вам принимать обоснованные решения, а не полагаться на удачу.
Что вы получите, прочитав эту книгу:
- Понимание текущего состояния рынка и выбор подходящей стратегии.
- Умение отличать надежные сигналы индикаторов от рыночного шума.
- Способность видеть скрытые рыночные связи и предсказывать изменения трендов.
- Навыки оценки вероятностей и управления размером позиции.
Превратите догадки в точные, обоснованные решения. Эта книга — ваш ключ к пониманию того, как действуют «умные деньги», и как стать их частью.
Перестаньте зависеть от новостей и чужих прогнозов – начните видеть рынок насквозь. Скачать книгу полную версию в формате pdf – это инвестиция в ваше будущее. Научитесь видеть скрытую структуру рыночных связей и понимать, какие силы поддерживают тренд, а какие вот-вот его разрушат. Читать онлайн эту книгу – значит сделать первый шаг к трансформации вашего инвестиционного подхода.
Формат выдачи - исключительно текстовый файл в формате A4 PDF
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Практика анализа рынка. Часть 3 (Сергей Кубагишев)
29 сен 2026
Устали от хаоса на финансовых рынках и постоянных убытков? Хотите перейти от слепых ставок к системному анализу, который приносит стабильный доход?
«Практика анализа рынка. Часть 3» от Сергея Кубагишева — это не просто книга, это ваш личный количественный аналитик. Вооружитесь передовой технологией, которая позволяет видеть рынок в двенадцати измерениях одновременно, автоматически предоставляя подсказки о его состоянии.
Что вы получите, решив скачать книгу и изучить ее полную версию в формате pdf?
- Способность с первого взгляда определять перспективность входа в позицию.
- Четкое понимание структуры рынка, чтобы отличать сильные тренды от фикций.
- Инструменты для изучения профиля объёма и времени, выявления зон крупных игроков.
- Прямое видение вероятности роста, снижения и точек притяжения цены.
- Эффективные методы управления капиталом и принятия решений, о которых вы никогда не пожалеете.
Станьте инвестором, который легко читает рынок как открытую книгу. Никаких «граалей», только честный взгляд и проверенные методики. Начните читать онлайн уже сегодня и преобразите свои инвестиционные результаты!
Формат выдачи - исключительно текстовый файл в формате A4 PDF
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть... -
Не выпадай из кадра (Софья Федотова)
29 сен 2026
Внимание! Если вы актер и мечтаете о больших ролях, но чувствуете, что что-то мешает вам добиться успеха, эта информация для вас.
Интерес! Книга Софьи Федотовой "Не выпадай из кадра" – это концентрированный сборник советов, разработанный специально для киноактеров. Она помогает понять ключевые принципы, по которым режиссеры выбирают актеров. Никаких затянутых глав – только емкие, мгновенно применимые рекомендации.
Желание! Эта книга идеально подходит для актеров, которые всегда в движении. Ее легко читать на ходу, между съемками или во время поездки на кастинг. Вы получите практические инструменты для улучшения своей карьеры:
- Понимание логики утверждения на роли.
- Мгновенно применимые советы для любого момента.
- Возможность улучшить свои шансы на получение роли без потери драгоценного времени.
Действие! Не упустите шанс изменить свою карьеру. Скачать книгу "Не выпадай из кадра" – полная версия в формате pdf – это ваш билет в мир успешного кино. Начните читать онлайн сегодня и перестаньте выпадать из кадра!
Формат выдачи - исключительно текстовый файл в формате A4 PDF 17 страниц.
Продажник: Скрытый текст. Доступен только зарегистрированным пользователям.Нажмите, чтобы раскрыть...
Страница 12 из 34